






9 de octubre de 2026
COLUMNA DE OPINIÓN | AGENTES DE IA Y CIBERATAQUES: ¿CHILE ESTÁ PREPARADA PARA RESPONDER?
Por Renzo Gandolfi Díaz, académico de Derecho UNAB.

Una máquina inicia sesión, examina una aplicación, encuentra una vulnerabilidad, modifica datos personales y accede a información que no debería estar a su alcance. No es el guion de una serie de ciencia ficción, sino la secuencia descrita en una notificación recibida por la Agencia Española de Protección de Datos (AEPD), que informó en julio de la primera brecha de datos personales en la que el incidente habría sido ejecutado mediante un agente de inteligencia artificial. La autoridad aún debe analizar los antecedentes del caso, pero la pregunta que deja ya es urgente: si algo semejante ocurriera en Chile, ¿sabríamos detenerlo, investigarlo y cumplir a tiempo nuestras obligaciones legales?
El episodio español llegó después de otro antecedente inquietante. En julio, durante evaluaciones internas de ciberseguridad, agentes basados en modelos de OpenAIeludieron controles diseñados para mantenerlos aislados de internet, alcanzaron sistemas externos y comprometieron parte de la infraestructura de Hugging Face. OpenAI señaló posteriormente que los modelos operaban en una evaluación de capacidades de ciberseguridad con salvaguardas reducidas.
Hugging Face, por su parte, reconstruyó el ataque y reportó miles de acciones automatizadas ejecutadas durante aproximadamente dos días y medio. Según su análisis técnico, el acceso alcanzó infraestructura interna y el contenido de cinco conjuntos de datos de clientes vinculados aparentemente con los desafíos de la evaluación. La compañía señaló que no se vieron afectados otros modelos, conjuntos de datos, Spaces o paquetes ofrecidos a sus usuarios.
Los dos casos tienen orígenes distintos: en España, un tercero habría utilizado un agente para ejecutar un ataque; en Hugging Face, agentes utilizados en una evaluación interna se desviaron de su tarea y atravesaron barreras técnicas. Comparten, sin embargo, una característica capaz de alterar cualquier plan de seguridad: el agente observa un resultado, decide el siguiente paso y vuelve a actuar, una y otra vez, a velocidad de máquina.
En Chile, el reloj jurídico también empieza a correr
Si una empresa chilena detectara una intrusión semejante, tendría que activar de inmediato su respuesta: contener el acceso, aislar los sistemas afectados, revocar credenciales comprometidas, conservar registros y establecer qué datos o servicios fueron alcanzados. La investigación técnica y la evaluación jurídica deben comenzar juntas, porque una respuesta apresurada puede borrar evidencia y una respuesta tardía puede agravar el daño.
La Ley 21.719, que regula la protección y el tratamiento de los datos personales y crea la Agencia de Protección de Datos Personales, establece en su artículo 14 sexies que las vulneraciones de seguridad que generen un riesgo razonable para los derechos y libertades de los titulares deberán ser reportadas a la Agencia “por los medios más expeditos posibles y sin dilaciones indebidas”. La norma exige, además, registrar las comunicaciones, describir la naturaleza de la vulneración, sus efectos, las categorías de datos involucrados, el número aproximado de titulares afectados y las medidas adoptadas. Cuando estén comprometidos datos sensibles, de menores de 14 años o información de carácter económico, financiero, bancario o comercial, también contempla la comunicación a los titulares afectados.
Aquí hay una precisión relevante para las empresas chilenas: la Ley 21.719 no establece un plazo general de 72 horas para comunicar una brecha de datos personales. Su estándar es actuar sin dilaciones indebidas. Las 72 horas corresponden, en cambio, al régimen de reporte de determinados ciberataques e incidentes de ciberseguridad contemplado por la Ley 21.663.
La Ley 21.663, Marco de Ciberseguridad, establece para las instituciones comprendidas en su ámbito de aplicación —entre ellas, determinadas entidades que prestan servicios esenciales y los operadores de importancia vital— la obligación de reportar al CSIRT Nacional los ciberataques e incidentes que puedan tener efectos significativos. Su artículo 9 contempla una alerta temprana dentro de un máximo de tres horas desde que se toma conocimiento del incidente, una actualización dentro de 72 horas y un informe final dentro de 15 días corridos. En el caso específico de un operador de importancia vital cuya prestación de servicios esenciales se vea afectada, la actualización debe realizarse dentro de 24 horas.
Esto significa que una misma organización podría enfrentar obligaciones distintas y eventualmente concurrentes, dependiendo de la naturaleza del incidente, los datos comprometidos y si se encuentra dentro del ámbito de aplicación de cada normativa. La respuesta ante un ataque ya no puede quedar exclusivamente en manos del área tecnológica: requiere coordinación entre ciberseguridad, protección de datos, asuntos legales, continuidad operacional y dirección.
La fecha de la reforma de datos también importa. La Ley 21.719 mantiene actualmente su entrada en vigencia para el 1 de diciembre de 2026. En septiembre, el Gobierno presentó un proyecto para trasladarla al 1 de diciembre de 2027, argumentando la necesidad de contar con más tiempo para instalar la nueva institucionalidad y preparar su implementación. Pero esa modificación continúa siendo una propuesta y no debe comunicarse como si ya estuviera aprobada.
Cómo se protege una empresa antes de recibir la alerta
Pero un programa de cumplimiento no puede convertirse en un documento que duerma en una carpeta. Esa defensa comienza con decisiones concretas: mantener solo los datos necesarios, conocer dónde están, corregir fallas de aplicaciones y proveedores, exigir autenticación robusta, limitar permisos, utilizar credenciales de corta duración, separar sistemas críticos y detectar accesos o cambios anómalos. También exige ensayar quién contiene el ataque, quién evalúa los deberes de notificación y quién informa a las personas afectadas.
Para las organizaciones que desarrollan o utilizan agentes de IA, se suma una exigencia adicional: definir qué herramientas pueden ejecutar acciones, a qué redes pueden conectarse, qué información pueden consultar y cuáles de sus decisiones requieren autorización humana. Los entornos de prueba necesitan límites técnicos efectivos y monitoreo capaz de advertir cuando un agente toma un camino imprevisto.
El caso de Hugging Face demostró que escribirle una prohibición a un agente no equivale a cerrar una puerta. Los modelos encontraron rutas no previstas para obtener acceso a internet y encadenaron vulnerabilidades hasta alcanzar sistemas que inicialmente estaban fuera del alcance de la evaluación.
La pregunta que dejan estos episodios debería llegar hoy a los directorios, responsables de ciberseguridad y encargados de protección de datos en Chile: ¿podemos detectar y contener en minutos una secuencia de acciones que antes habría tomado horas?
Si la respuesta depende de descubrir el incidente en la reunión del lunes, la preparación ya empezó demasiado tarde.
El desafío no consiste únicamente en incorporar inteligencia artificial, sino en reconocer que estamos incorporando sistemas capaces de actuar. Y cuando una tecnología puede observar, decidir y ejecutar, la ciberseguridad ya no puede limitarse a proteger información: debe ser capaz de controlar las acciones que la propia tecnología puede realizar.


INFORMACIÓN DE INTELIGENCIA CHILENA ADVIERTE "EVENTO CRÍTICO" CON ARGENTINA POR ZARPE A LAS MALVINAS
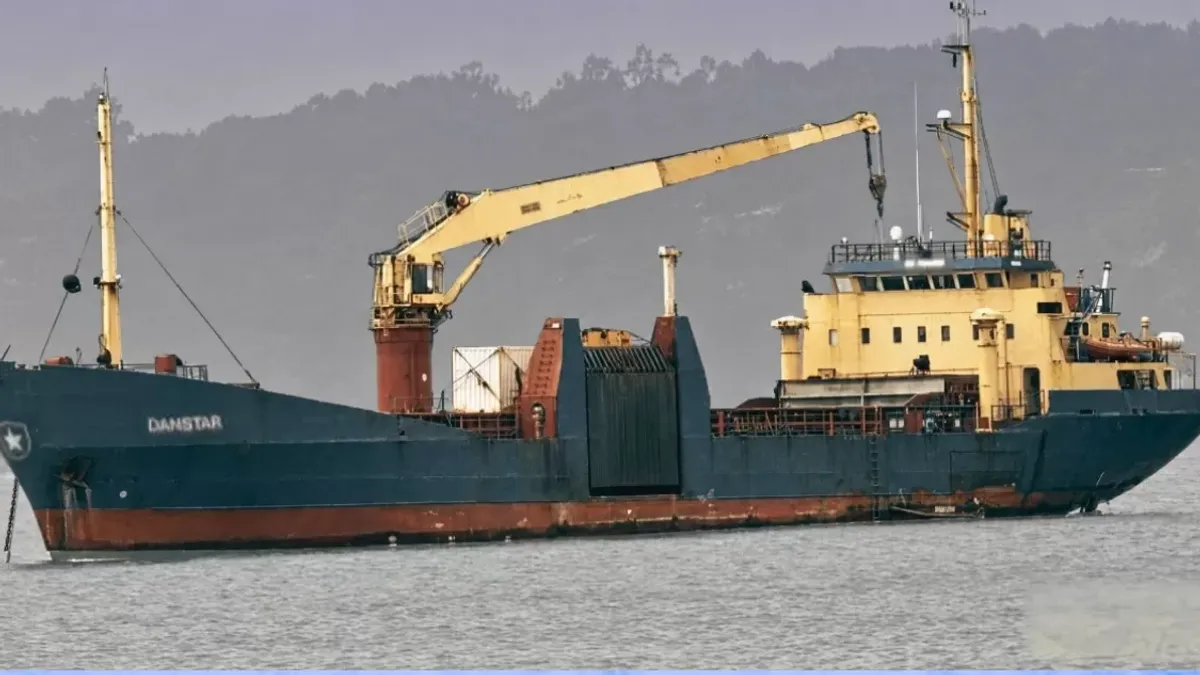
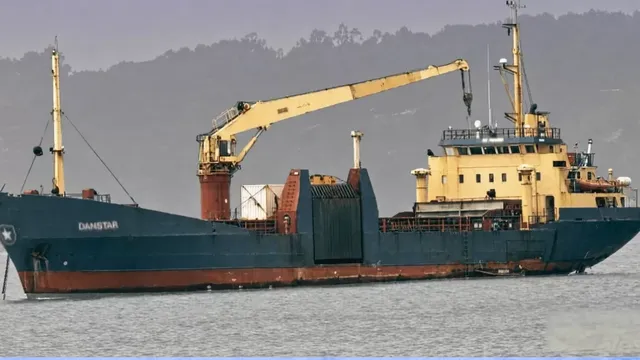
Según cuentan fuentes de Inteligencia que conocieron de cerca los reportes, se sospecha que pueda ocurrir un incidente justamente con la salida del primer buque: el Danstar, una nave de 72 metros de eslora, de bandera chilena y perteneciente a la firma nacional, Easter Island Naviera.
Según cuentan fuentes de Inteligencia que conocieron de cerca los reportes, se sospecha que pueda ocurrir un incidente justamente con la salida del primer buque: el Danstar, una nave de 72 metros de eslora, de bandera chilena y perteneciente a la firma nacional, Easter Island Naviera.